
基本情報技術者試験 令和5年度 科目A 公開問題 問10
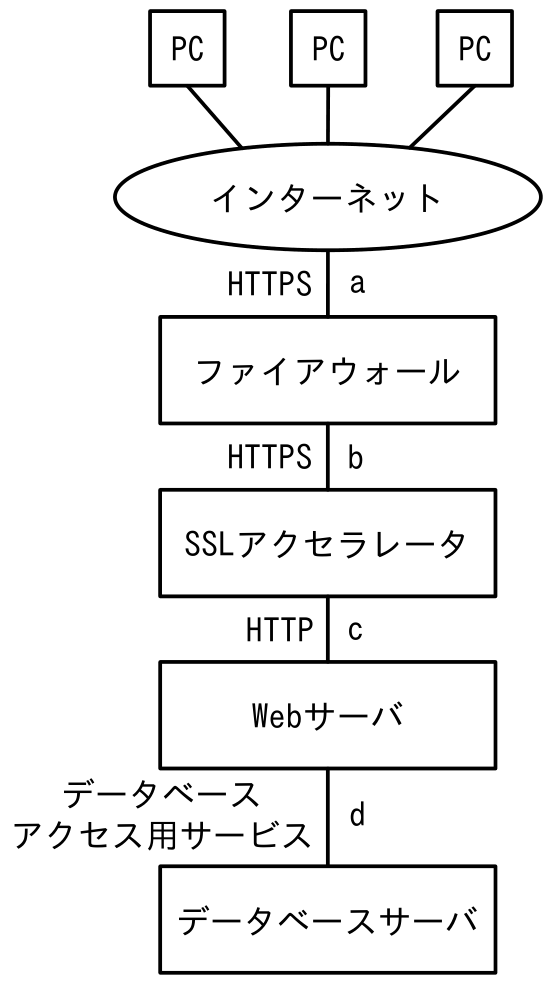
図のような構成と通信サービスのシステムにおいて、Web アプリケーションの脆弱性対策のためのWAF の設置場所として、最も適切な箇所はどこか。ここで、WAF には通信を暗号化したり、復号したりする機能はないものとする。
選択肢を押すと答え合わせができます。
正解と解説を見る
【正解】ウ
WAFは、Webアプリケーションに届くHTTP通信の内容を調べ、SQLインジェクションやクロスサイトスクリプティングなどの攻撃を検知、遮断する仕組みです。図では、インターネットからSSLアクセラレータまではHTTPSで暗号化され、SSLアクセラレータからWebサーバまでは復号後のHTTPで通信しています。このWAFには暗号化や復号の機能がないため、通信内容を検査でき、かつWebサーバへ到達する前であるcに設置するのが最も適切です。
アのaは誤りです。インターネットとファイアウォールの間はHTTPSであり、WAF自身が復号できないので、HTTPの要求内容を検査できません。
イのbは誤りです。ファイアウォールを通過した後でも、SSLアクセラレータへ届くまではHTTPSで暗号化されています。そのため、WAFは攻撃を示す文字列などを確認できません。
エのdは誤りです。ここはWebサーバとデータベースサーバの間で、データベースアクセス用サービスが使われる区間です。利用者からのHTTP要求をWebサーバの手前で検査する設置場所ではなく、攻撃への対処も遅くなります。
【ポイント】 WAFは、Webアプリケーション層のHTTP要求や応答を検査します。 HTTPS環境では、WAFが復号機能をもたない場合、SSLを終端して平文に戻した後、Webサーバの前に配置します。
出典:令和5年度 基本情報技術者試験 科目A 公開問題 問10
※ 解説は SkillStack 編集部が作成したものです。Web 表示のため、図表の配置や表記を一部改めています。
この回の20問を、アプリで通しで解く
- 本番と同じ問題数・制限時間で通し演習(模試モード)
- 間違えた問題は自動で「復習すべき問題」に回る
- 解説で分からない点はAIに質問できる