
情報処理安全確保支援士試験 令和2年度 秋期 午前II 問14
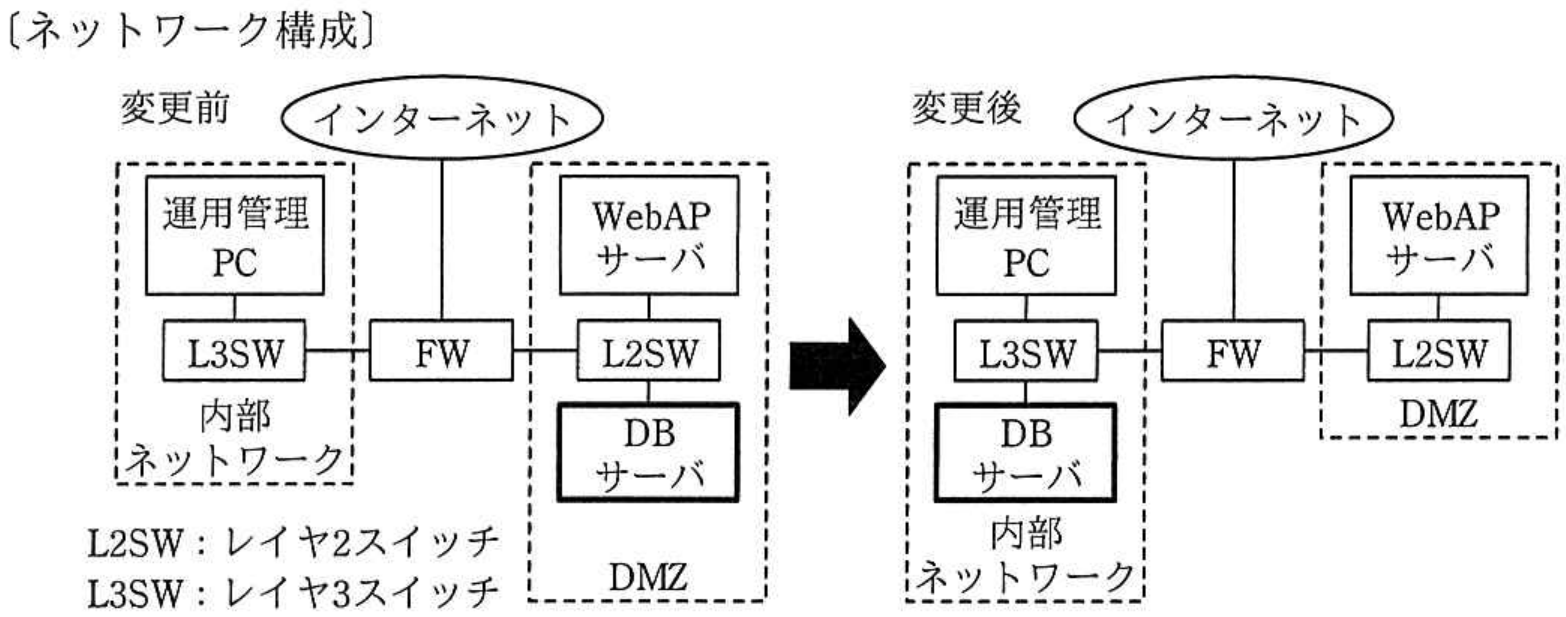
セキュリティ対策として、次の条件の下でデータベース(DB)サーバをDMZから内部ネットワークに移動するようなネットワーク構成の変更を計画している。このとき、ステートフルパケットインスペクション型のファイアウォール(FW)において、必要となるフィルタリングルールの変更のうちの一つはどれか。 〔条件〕 (1) Webアプリケーション(WebAP)サーバを、インターネットに公開する。 (2) WebAPサーバ上のプログラムだけがDBサーバ上のDBに接続でき、ODBC(Open Database Connectivity)を使用して特定のポート間で通信する。 (3) SSHを使用して各サーバに接続できるのは、運用管理PCだけである。 (4) フィルタリングルールは、必要な通信だけを許可する設定にする。
選択肢を押すと答え合わせができます。
正解と解説を見る
【正解】イ
図では、変更前のDBサーバはWebAPサーバとともにDMZのL2スイッチへ接続されていますが、変更後は運用管理PCと同じ内部ネットワーク側のL3スイッチへ移されています。したがって、運用管理PCからDMZにあった変更前のDBサーバへSSH接続を許可するFWルールは不要になります。不要な許可ルールを残すと、旧アドレスを別の機器が使用した場合などに意図しないSSH通信を許すおそれがあるため、削除する必要があります。なお、変更後はWebAPサーバから内部ネットワークのDBサーバへのODBC通信がFWを通過するので、その特定ポートを許可するルールも別途必要です。ステートフル型では、許可された接続に対する応答通信は接続状態に基づいて通過できます。
アは誤りです。インターネットからWebAPサーバへのHTTP通信は、WebAPサーバを公開するために必要です。この許可ルールを削除すると、利用者が公開サービスへ接続できなくなります。
ウは誤りです。条件では、SSHで各サーバへ接続できるのは運用管理PCだけです。WebAPサーバからDBサーバへのSSHを許可すると、条件に反して不要な管理経路を設けることになります。
エは誤りです。ODBCによるDB接続が許される送信元はWebAPサーバだけです。インターネットからWebAPサーバへのODBC通信を許可しても必要なDB通信にはならず、攻撃対象となるポートを不必要に公開します。
【ポイント】 構成変更時は、新たに必要となる通信を追加するだけでなく、不要になった旧ルールも削除します。 送信元、宛先、サービス及び方向を最小限に絞る最小権限の考え方が重要です。
出典:令和2年度 秋期 情報処理安全確保支援士試験 午前II 問14
※ 解説は SkillStack 編集部が作成したものです。Web 表示のため、図表の配置や表記を一部改めています。
この回の25問を、アプリで通しで解く
- 本番と同じ問題数・制限時間で通し演習(模試モード)
- 間違えた問題は自動で「復習すべき問題」に回る
- 解説で分からない点はAIに質問できる