深夜に鳴ったアラートが、本物の攻撃なのか誤検知なのか。SC-200は、その見極めと、その後の対応をMicrosoftの製品でこなせるかを問う試験です。調べる、止める、次に備えて検知ルールを作る。セキュリティ運用(SOC)の準備・検知・調査・対応・ハンティングが、広く出題範囲に含まれています。
ただし、調査の話だけでは終わりません。2026年10月21日版の学習ガイドでは、配点の40〜45%が「セキュリティ運用環境の管理」です。データの取り込み、検知ルール、自動化の設定といった、アラートが鳴る前の準備が最も重い分野になっています。
読み終えるころには、SC-200の3分野の重さと中身、受験料や試験時間などの基本情報、そしてあなたの経験からSC-200が今狙える難易度なのかを判断できるようになります。
SC-200とは|SentinelとDefender XDRで脅威に対応する人の試験
SC-200(Microsoft Security Operations Analyst)は、Microsoft Certified: Security Operations Analyst Associateを取るための試験です。学習ガイドが想定する受験者は、トリアージ、インシデント対応、脅威ハンティング、検知ルールの作成を通じて、組織のリスクを減らすセキュリティ運用アナリストです。
使う製品として、Microsoft Defender XDR、Microsoft Sentinel、Microsoft Entra ID、Microsoft Purview、Microsoft Defender for Cloudのワークロード保護が挙げられています。KQL(Kusto Query Language)でログを調べ、対応を自動化し、ビジネスやセキュリティの責任者と協力する立場です。
| 項目 | 内容 |
|---|---|
| 認定名 | Microsoft Certified: Security Operations Analyst Associate |
| 必要な試験 | SC-200のみ(前提の認定はなし) |
| 難易度の区分 | Intermediate(認定区分はAssociate) |
| 試験時間 | 100分 |
| 合格ライン | 700点以上(1〜1,000点に換算したスコア) |
| 受験料 | 20,300円(日本向けの公式価格。米国は165ドル) |
| 受験言語 | 日本語、英語を含む10言語 |
| 有効期限 | 1年(12か月)。Microsoft Learnの無料のオンライン評価で更新 |
| 廃止予定 | なし(2026年11月22日時点) |
学習ガイドは、受験者が慣れているべきものとして、Microsoftのセキュリティ・コンプライアンス・IDの製品、Microsoft 365、Azureのクラウドサービス、AIエージェントとCopilot、Windows・Linux・モバイルのOSを挙げています。再受験は、初回の不合格後は24時間、2回目以降は14日をあければ可能です。
2026年10月21日に範囲が更新された
英語版の出題範囲は2026年10月21日に更新されました。変更履歴で「Minor(軽微)」とされたのは、Sentinelへのデータの取り込みの分野です。日本語などの翻訳版の試験への反映は英語版の約8週間後が目安で、遅れる場合もあります。日本語で受けるなら、受験日に適用される範囲を確認してください。
今の範囲には、Sentinelのデータレイク、Sentinel Graph、Sentinel MCP Server、エージェント型AIによるインシデント調査といった言葉が並びます。数年前の教材には載っていないことが多い項目です。
教材選びで迷いやすいのもこの点です。製品の名前が多く、どれが試験に出る機能なのか、古い教材のどこが今も使えるのかが分からない。範囲の重さが見えないまま教材を選ぶと、出題の少ない分野に時間を使ってしまいます。

出題範囲は3分野・54項目|半分が「運用環境の管理」
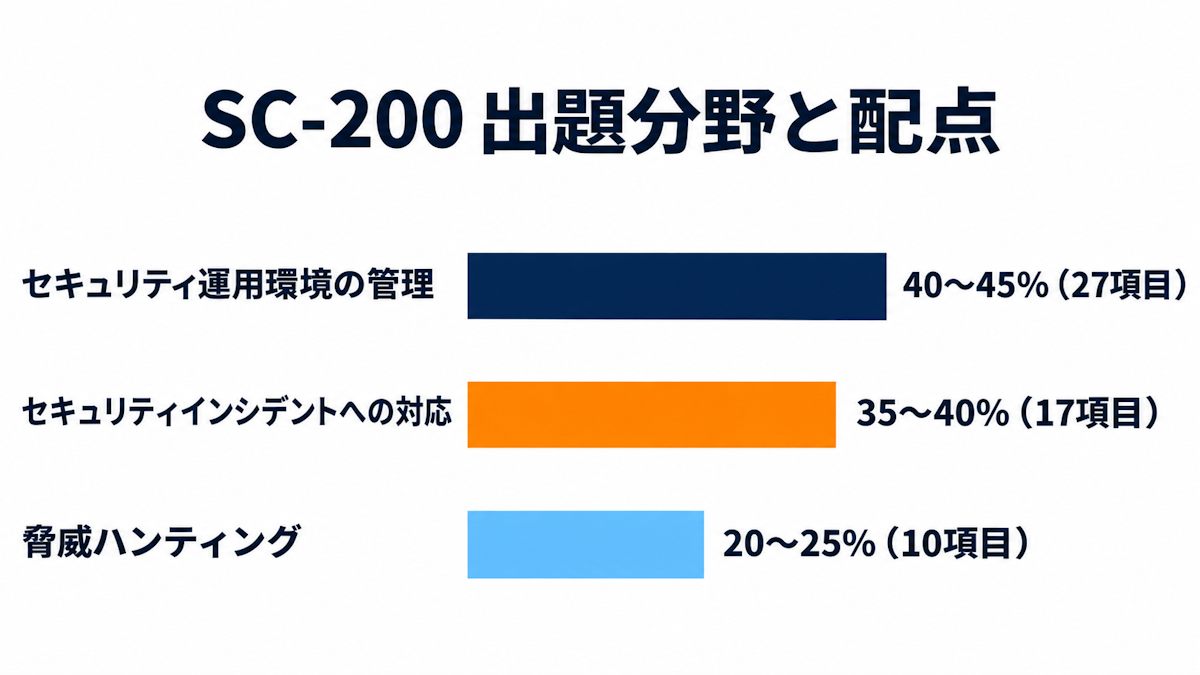
SC-200の出題範囲は3分野です。学習ガイドの54項目のうち27項目、ちょうど半分が「セキュリティ運用環境の管理」に集まっています。
| 出題分野 | 配点 | 項目数 | 主な中身 |
|---|---|---|---|
| セキュリティ運用環境の管理 | 40〜45% | 27 | Defender XDRとDefender for Endpointの設定、Sentinelの自動化ルールとプレイブック、データの保持、データコネクタ、分析ルール、MITRE ATT&CK |
| セキュリティインシデントへの対応 | 35〜40% | 17 | Defender for Office 365、Defender for Identity、Defender for Cloud Appsなどのアラートの調査と修復、デバイスのタイムライン、Purview Audit |
| 脅威ハンティング | 20〜25% | 10 | KQL、高度な検索(Advanced Hunting)、ハンティンググラフ、データレイクのKQLジョブ、ノートブック |
製品で見ると、項目の文中にMicrosoft Sentinelの名前が出るのは12項目、Defender XDRは8項目です。両方の製品にまたがる項目が多いので、片方だけに学習を偏らせるのは危険です。Entra ID、Purview、Defender for Cloudの項目もあります。
動詞で見ると「構成する」と「調査する」の試験
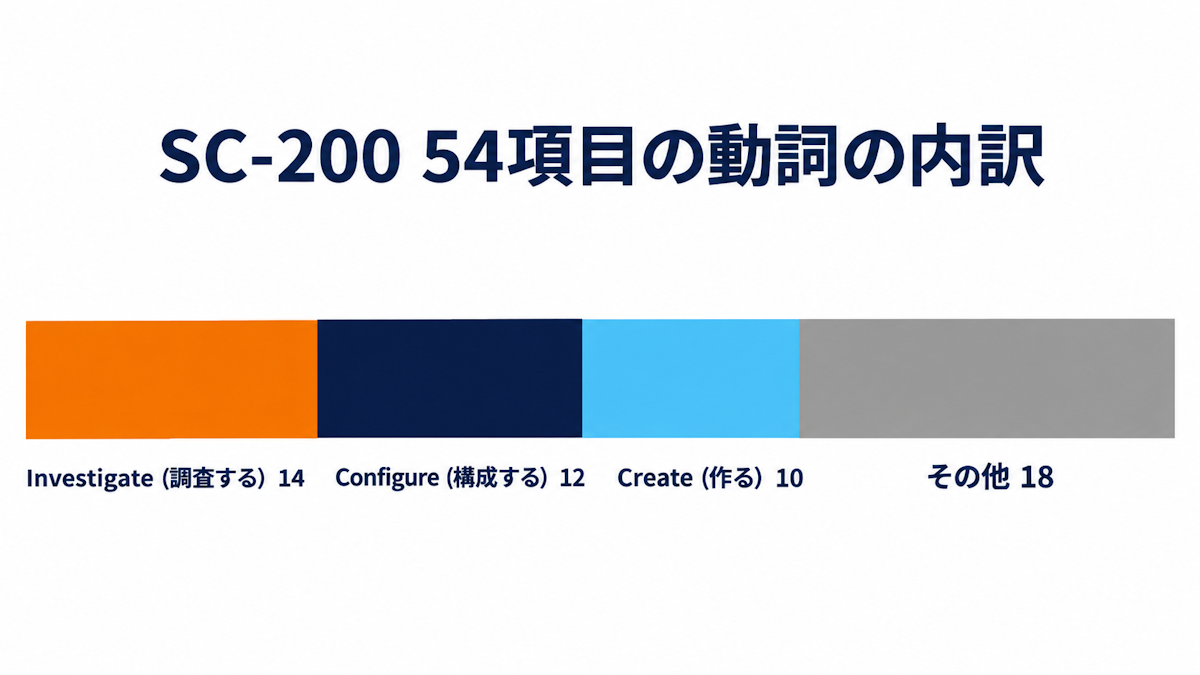
SkillStack編集部が、学習ガイドの最下層の箇条54個を先頭の動詞で数えました。Microsoftは箇条を出題内容の例示としているため、試験の問題数の比率ではありません。
| 先頭の動詞 | 項目数 | 多い分野 |
|---|---|---|
| Investigate(調査する) | 14 | インシデントへの対応(17項目のうち14) |
| Configure(構成する) | 12 | 運用環境の管理 |
| Create(作る) | 10 | 運用環境の管理と脅威ハンティング |
| その他(Manage、Plan、Identify、Performなど) | 18 | 全体 |
インシデント対応の分野は、ほぼ全項目が「Investigate(and remediate)」で始まります。動詞は同じでも、調べる対象と修復の操作は製品ごとに異なります。Defender for Office 365ならメール、Defender for IdentityならオンプレミスのActive Directory、Entra IDなら侵害されたアカウント。製品ごとに、何を調べ、何を止めるかを言えることが求められます。
難易度|合格率は非公開、KQLとSOCの経験で差がつく
Microsoftは試験ごとの合格率を公表していません。範囲と前提から判断すると、SC-200はセキュリティ運用の実務に触れている人には取り組みやすく、未経験者には製品とログの両方が壁になる中級の試験です。
差がつく点は2つあります。1つはKQLです。脅威ハンティングの10項目のうち6項目は、KQLのテーブル選び、高度な検索のクエリ、ハンティングクエリ、KQLジョブなど、KQLやクエリに直接関わる項目です。運用環境の管理でも、高度な検索を使ったカスタム検知ルールが出てきます。もう1つは、攻撃の流れの理解です。多段階の攻撃や横展開(ラテラルムーブメント)の調査が範囲に入っており、アラート1件だけでなく、つながった出来事を追えるかが問われます。
| あなたの状況 | SC-200の難しさの目安 |
|---|---|
| SOCやインシデント対応の担当で、Defender製品を使っている | Sentinelの取り込みと、2026年の新しい項目を上乗せすれば狙える |
| 他社のSIEMやEDRを使っている | 考え方は通じる。Microsoftの製品名と画面、KQLの書き方を覚える必要がある |
| インフラやヘルプデスクの経験はあるが、セキュリティ運用は未経験 | 攻撃手法とログの読み方から。SC-900で製品の地図を作ってから入ると迷いにくい |
| IT自体が未経験 | 先にOSとネットワーク、セキュリティの基礎を学ぶ。いきなりSC-200は遠回りになる |
Microsoftのセキュリティ製品の全体像はSC-900の難易度と出題範囲でつかめます。学ぶ順番と週ごとの計画は、SC-200の勉強法とロードマップで扱います。
よくある質問
SC-200は日本語で受験できますか?
受験できます。試験ページの受験言語には、日本語を含む10言語が並び、日本語のページでも試験時間は100分と案内されています。英語版の範囲の更新は、翻訳版の試験に約8週間遅れて反映されるのが目安なので、受験前に確認してください。
SC-200の次に目指す資格はありますか?
Expert認定のCybersecurity Architect Expert(SC-100)があります。SC-200で得るSecurity Operations Analyst Associateは、SC-100の前提として認められる3つのAssociate認定の1つです。詳しくはSC-100の難易度と前提資格で扱っています。
SC-200の公式トレーニングはありますか?
講師主導のコース「SC-200T00-A」があり、期間は4日間です。Microsoft Learnには、Defender XDR、Defender for Endpoint、Sentinelの構成やKQL、脅威ハンティングなどの無料の学習パスもあります。
SC-200の練習問題はありますか?
AI Skills Navigator上の新しい練習評価(Practice Assessment)で、無料で解けます。Microsoft Learnの旧来の練習評価は更新が止まっているため、新しいほうを使うよう案内されています。
まとめ
SC-200は、アラートを調べる力と、アラートが鳴る前に検知と自動化を整える力の両方を問う試験です。配点の4割強が運用環境の管理、残りが調査とハンティング。KQLは、脅威ハンティングを中心にカスタム検知ルールにもまたがる重要なスキルです。まずは学習ガイドの54項目を眺め、SentinelとDefender XDRのどちらに不安が多いかを確かめてみてください。製品ごとのアラートの違いのように覚える組み合わせが多い分野は、間違えた問題を日をあけて出し直すSkillStackの復習で、取りこぼしやすいものだけを繰り返す方法もあります。
参考サイト
- Microsoft Certified: Security Operations Analyst Associate(試験時間・受験言語・更新・練習評価)(取得日: 2026年11月22日)
- Study guide for Exam SC-200(出題範囲・配点・変更履歴)(取得日: 2026年11月22日)
- 試験 SC-200(日本語ページ)(取得日: 2026年11月22日)
- Microsoft Learn 試験価格データ(日本・米国の価格)(取得日: 2026年11月22日)
- Course SC-200T00-A(取得日: 2026年11月22日)
- Microsoft Certified: Cybersecurity Architect Expert(前提条件)(取得日: 2026年11月22日)
- Exam retake policy(再受験ポリシー)(取得日: 2026年11月22日)