SC-200の勉強を、Microsoft Sentinelの画面の説明から読み始めていませんか。製品の機能を順に覚え、最後にKQLを少し触る。よくある進め方ですが、これだと最後の週に一番手間のかかる部分が残ります。
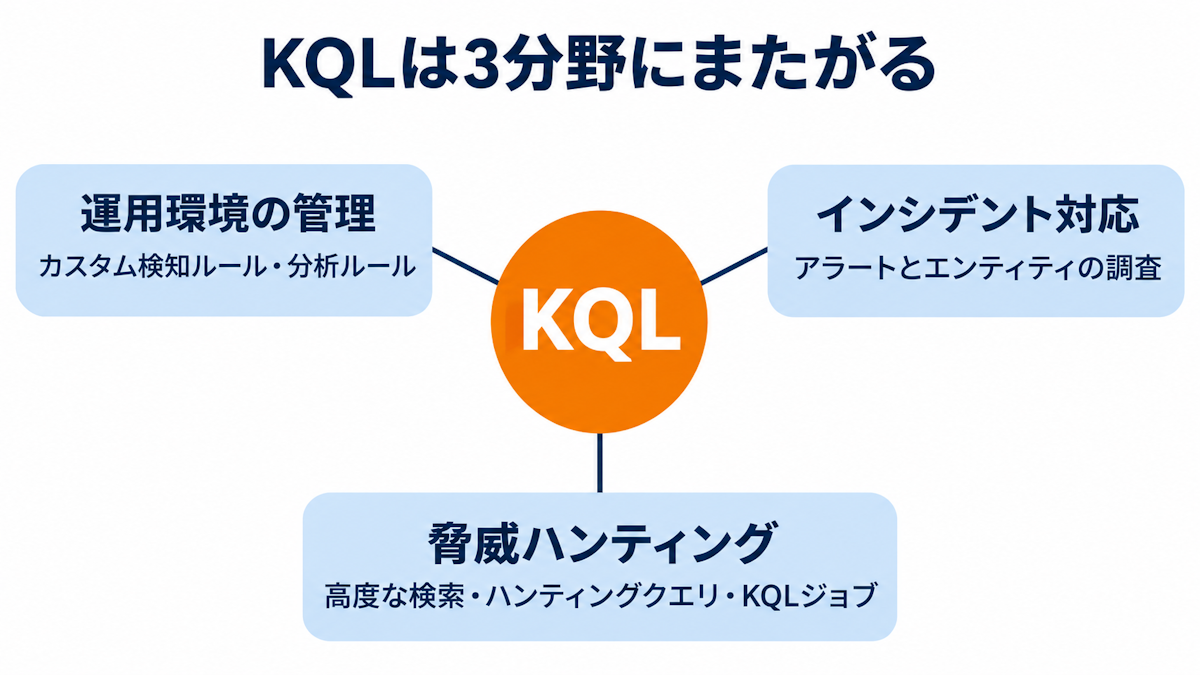
SC-200の学習ガイドでは、脅威ハンティングの10項目のうち6項目が、KQLやクエリの選択・作成・運用に直接関わります。Defender XDRのカスタム検知ルールや、Sentinelのスケジュール・NRTの分析ルールもKQLで書きます。インシデントの調査でも、ログを絞り込む場面で同じ書き方を使います。KQLは1分野だけの知識ではありません。
読み終えるころには、SC-200を「KQL→製品→対応→ハンティング」の順に7週間で仕上げる計画と、無料で使えるログの練習環境、そしてインシデント対応の17項目を短時間で整理する覚え方が分かります。
最初にKQLを固める|KQLは3分野にまたがる
SC-200の勉強は、KQLの基本から始めるのが近道です。SkillStack編集部が学習ガイドの54項目を確認したところ、KQLを書く、またはKQLで書かれたルールを扱う場面が3分野すべてにありました。
| 分野 | KQLを使う主な場面 |
|---|---|
| セキュリティ運用環境の管理(40〜45%) | 高度な検索を使ったカスタム検知ルール、Sentinelの分析ルール(スケジュール、NRT)、カスタムログテーブル |
| セキュリティインシデントへの対応(35〜40%) | アラートやエンティティに関係するログを絞り込み、何が起きたかを確かめる |
| 脅威ハンティング(20〜25%) | テーブルの選択、KQLでの脅威の特定、高度な検索、ハンティングクエリ、データレイクのKQLジョブ、要約ルールのテーブル |
最初の週に覚えるのは、where、project、summarize、join、extend、そして時間で絞り込む書き方です。この6つを読めるだけで、問題文に出てくるクエリの多くの意図が分かります。完璧に書けなくても構いません。「このクエリは何を探しているか」を説明できる状態を目指してください。
無料で使えるログの練習環境
Microsoftは、Azure portal上でKQLを試せるLog Analyticsのデモ環境を用意しています。利用は無料ですが、Azureのアカウントが必要です。中のデータは日々変わるので、ドキュメントの例と同じ結果にならないこともあります。
クエリの結果が0件なら、時間の範囲を広げ、絞り込みの条件を外してデータの有無を確かめてください。それでも目当てのテーブルが空なら、別のテーブルで同じ書き方を試せば十分です。練習の目的は特定のログを見ることではなく、絞り込みと集計の型を、手を動かして身につけることです。
ただ、KQLを触り始めた段階は手が止まりやすい時期です。クエリは動いたのに、それが試験のどの項目に役立つのかが分からない。手応えの無いまま製品の勉強に移ると、KQLが定着しないまま残ります。

7週間の学習スケジュール|平日30分・休日3時間で約60時間
平日に30分、休日に3時間ずつ取れる人なら週8.5時間前後、7週間で約60時間です。ITインフラの経験があり、セキュリティ運用はこれからという人を想定した、SkillStack編集部の目安です。SOCの実務がある人は、2〜5週目を短くできます。
| 週 | テーマ | やること | 時間の目安 |
|---|---|---|---|
| 1週目 | KQL | 基本の演算子、時間の絞り込み、集計とjoin。デモ環境で毎日5本クエリを書く | 8時間 |
| 2週目 | Defender XDRとDefender for Endpoint | 通知とアラートの調整、Defender for Endpointの高度な機能、ASRルール、デバイスグループ、自動調査と対応、攻撃の自動中断 | 9時間 |
| 3週目 | Sentinelの構成と取り込み | ロール、データの保持(Analytics・データレイク・XDRの層)、データコネクタ、AMA経由のWindowsセキュリティイベントとSyslog・CEF、脅威インジケーター | 9時間 |
| 4週目 | 検知と自動化 | カスタム検知ルール、分析ルールの種類、MITRE ATT&CKでのカバー範囲の分析、異常検知、自動化ルール、プレイブック、ワークブック | 8時間 |
| 5週目 | インシデント対応 | 製品別のアラートの調査と修復、デバイスのタイムライン、ライブ応答、Purview Auditと電子情報開示の検索、Security Copilotでの調査 | 9時間 |
| 6週目 | 脅威ハンティング | 高度な検索、脅威分析、ハンティンググラフ、Sentinel Graph、ハンティングクエリ、KQLジョブ、要約ルール、ノートブック | 8時間 |
| 7週目 | 仕上げ | 練習評価を解き、間違えた項目を学習ガイドに印をつけて復習 | 9時間 |
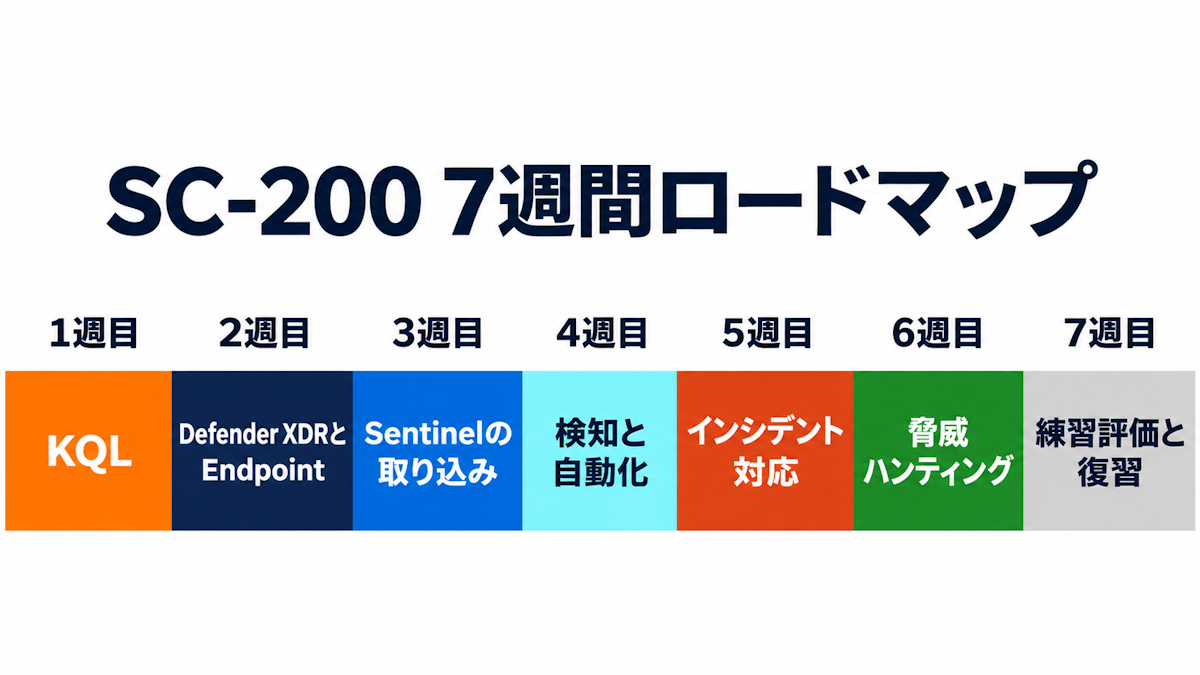
製品の構成(2〜4週目)を、インシデント対応(5週目)より先に置いているのには理由があります。どのデータが、どのコネクタで、どのテーブルに入るかを知っていれば、調査の問題で「どこを見ればいいか」が自然に決まるからです。
あなたの残り時間で組み直す早見表
| 1週間に使える時間 | SOCの実務あり(約40時間) | セキュリティ運用は未経験(約60時間) |
|---|---|---|
| 5時間 | 約8週 | 約12週 |
| 8.5時間 | 約5週 | 約7週 |
| 12時間 | 約3〜4週 | 約5週 |
インシデント対応の17項目は「どの製品が、何を見つけたか」で覚える
インシデント対応の分野は、17項目のうち14項目が「Investigate(調査する)」で始まります。文がそっくりなので、読み流すと区別がつきません。製品ごとに「何を見つけるか」を1行で言えるようにすると、問題文から使う製品を選べるようになります。
| 脅威やリスクを検出・特定する製品 | 主に見つけるもの |
|---|---|
| Defender for Office 365 | フィッシングなど、メールやコラボレーションツールの脅威 |
| Defender for Endpoint | 端末上の不審なプロセスやマルウェア |
| Defender for Identity | オンプレミスのActive Directoryを狙う攻撃 |
| Microsoft Entra ID | 侵害が疑われるアカウントやサインイン |
| Defender for Cloud Apps | クラウドアプリの危険な使い方 |
| Defender for Cloud | Azureなどのワークロードへの脅威 |
| Microsoft Purview | 情報の持ち出しなど、データに関わるリスク |
この表を自分の言葉で書き直し、5週目の最初に机の横に置いておきましょう。残りの項目は、デバイスのタイムラインやライブ応答のようなDefender for Endpointの操作と、Purview AuditなどMicrosoft 365の活動ログの調べ方です。
挫折しやすい場面:3週目のデータ取り込み
SC-200で手が止まりやすい場面の1つが、Sentinelへのデータの取り込みです。AMA、データ収集ルール、WEF、Syslog、CEFと、似た用語が続きます。2026年10月21日の更新で変更があったのも、この分野です。立て直すには、「どのOSの、どのログを、何で運ぶか」の表を1枚作ってください。Windowsのセキュリティイベントか、Linuxのsyslogか、ネットワーク機器のCEFか。運ぶものが決まれば、コネクタは自然に絞れます。
公式の教材と練習評価の使い方
公式の無料教材だけで、計画の大半を組めます。学習ガイドを地図にして、足りない項目を他の教材で補う使い方がおすすめです。
| 教材 | 費用 | 使いどころ |
|---|---|---|
| 学習ガイド(Study guide) | 無料 | 54項目の一覧。毎週、学んだ項目に印をつける |
| Microsoft Learnの学習パス | 無料 | Defender XDR、Defender for Endpoint、Sentinelの構成、KQL、脅威ハンティングなどを週のテーマに合わせて読む |
| Log Analyticsのデモ環境 | 無料(Azureアカウントが必要) | 1週目と6週目にKQLを書く |
| 練習評価(Practice Assessment) | 無料 | AI Skills Navigatorの新しい練習評価を使う。4週目と7週目に1回ずつ |
| SC-200T00-A(講師によるコース) | 提供事業者による | 4日間。会社の研修として体系的に学ぶ選択肢 |
練習評価は、Microsoft Learnの旧来のものではなく、AI Skills Navigator上の新しいほうを使ってください。旧来の練習評価は更新が止まっていると案内されています。試験の範囲と受験料などの基本情報は、SC-200の難易度と出題範囲にまとめています。
よくある質問
KQLはどこまで書けるようになればいいですか?
学習ガイドには、適切なテーブルの特定、KQLによる脅威の特定、高度な検索のクエリ作成が並びます。そのため編集部では、where、project、summarize、join、extend、時間の絞り込みを読めて、短いクエリなら自分で書ける水準を目安としています。
Sentinelを自分で触るにはお金がかかりますか?
Sentinelは主にデータ量と選んだデータの層に応じて課金され、保持などの費用がかかる場合もあります。個人で大量のログを入れると費用が出ます。KQLはLog Analyticsのデモ環境で練習し、Sentinelの構成はドキュメントと学習パスで流れを追う、という分け方なら費用を抑えられます。
SC-900を先に受けるべきですか?
SC-900はSC-200の前提ではありません。Microsoftのセキュリティ製品の名前と役割に不安があるなら、SC-900の範囲で地図を作ってから入ると、インシデント対応の製品の区別が楽になります。学び方はSC-900の勉強法で扱っています。
まとめ
SC-200は、製品の機能を覚えた量より、ログを読んで何が起きたかを説明できるかが問われる試験です。最初の週にKQLの型をつかみ、製品の構成を経て、調査とハンティングへ進む。この順番なら、7週目には54項目を一周できます。通勤の時間に製品ごとのアラートの違いを確かめたいなら、スマホで1問ずつ解けるSkillStackを、まとまった時間が取れない日の演習に使う手もあります。
参考サイト
- Study guide for Exam SC-200(出題範囲・配点・変更履歴)(取得日: 2026年11月22日)
- Microsoft Certified: Security Operations Analyst Associate(練習評価)(取得日: 2026年11月22日)
- Kusto Query Language learning resources(Log Analyticsのデモ環境)(取得日: 2026年11月22日)
- Plan costs and understand Microsoft Sentinel pricing and billing(料金)(取得日: 2026年11月22日)
- Course SC-200T00-A(取得日: 2026年11月22日)
- Perform threat hunting in Microsoft Sentinel(学習パス)(取得日: 2026年11月22日)