「CKA は取れた。では、CKSとはどれほど手強い試験なのか」——Kubernetes の運用を任された人が次の一歩を考えるとき、最初に気になるのがここです。結論から言うと、CKS(Certified Kubernetes Security Specialist)は2時間で15〜20個のタスクをコマンドラインで解き、67%以上で合格する実技試験です。選択肢から答えを選ぶ問題はありません。
受験料は試験のみで445米ドル。受験の前提として CKA の合格が必要ですが、その CKA は期限切れでも構いません。2024年10月には出題範囲が改定され、6つの領域のうち2つの配点が入れ替わりました。
この記事は Linux Foundation と CNCF の公式ページ、公式カリキュラム、受験者向けの重要指示を一次情報として、2026年10月8日時点の内容を整理したものです。読み終えるころには、自分が今 CKS を受けられるのか、どの領域に準備時間を割くべきか、本番で何を開いてよいのかを判断できます。
CKSとは|Kubernetesを「守る」力を実技で証明する認定
CKS は、Linux Foundation と CNCF(Cloud Native Computing Foundation)が共同で提供する、Kubernetes セキュリティの認定です。対象は、構築・デプロイ・実行の各段階でコンテナ化されたアプリケーションと Kubernetes 基盤を守る技術者です。公式 FAQ は、CKS 保持者を「CKA を持つ実務者で、なおかつセキュリティのベストプラクティスを実践できる人」と位置づけています。
試験概要(2026年10月8日時点)
| 項目 | CKS |
|---|---|
| 主催 | Linux Foundation / CNCF |
| 受験料(米ドル) | 試験のみ $445 / 試験+THRIVE-ONE 年間サブスクリプション $625 / 試験+Kubernetes Security Essentials(LFS260)$645 |
| 試験形式 | オンライン監視付きの実技試験(パフォーマンスベース)。Linux のコマンドラインでタスクを解く |
| 試験時間 | 2時間 |
| タスク数 | 15〜20 |
| 合格ライン | 67%以上(CKA・CKAD は66%以上) |
| 試験環境の Kubernetes | v1.35 |
| 前提 | CKA に合格していること(期限切れでも可) |
| 含まれるもの | 12か月の受験資格、受験2回(再受験1回)、Killer.sh シミュレーター2回 |
| 認定の有効期間 | 2年 |
| 問題の表示言語 | 英語・簡体字中国語・日本語(試験中に切り替え可能) |
| 結果通知 | 試験終了から24時間以内にメール |
受験料は日本語版の公式ページでも米ドル表記で、日本円の公式価格は示されていません。カード払いの場合、請求額は為替レートと決済手数料によって変わります。試験環境の Kubernetes は、新しいマイナーバージョンのリリースからおおむね4〜8週間以内に合わせると公式 FAQ は説明しています。
日本語版のCKS-JPは何が違うのか
Linux Foundation には「認定Kubernetesセキュリティスペシャリスト(CKS-JP)」という日本語版の製品ページがあります。受験料・試験時間・出題領域は CKS と同じで、問題文を日本語で表示できます。公式ページの注記によると、試験監督は英語を話す担当者です。
なお、通常の CKS でも問題文は日本語表示に切り替えられます。日本語版を選ぶかどうかより、「試験監督とのやり取りは英語になる」点を覚えておくほうが実用的です。
ここまでで試験の外枠は見えました。ところが多くの人が手を止めるのは、この次の段階です。6つの領域にはツール名が並び、どこから手をつければいいのか見当がつかない。次の章で、配点と中身を数字で整理します。

出題範囲は6領域|2024年10月の改定で配点が入れ替わった
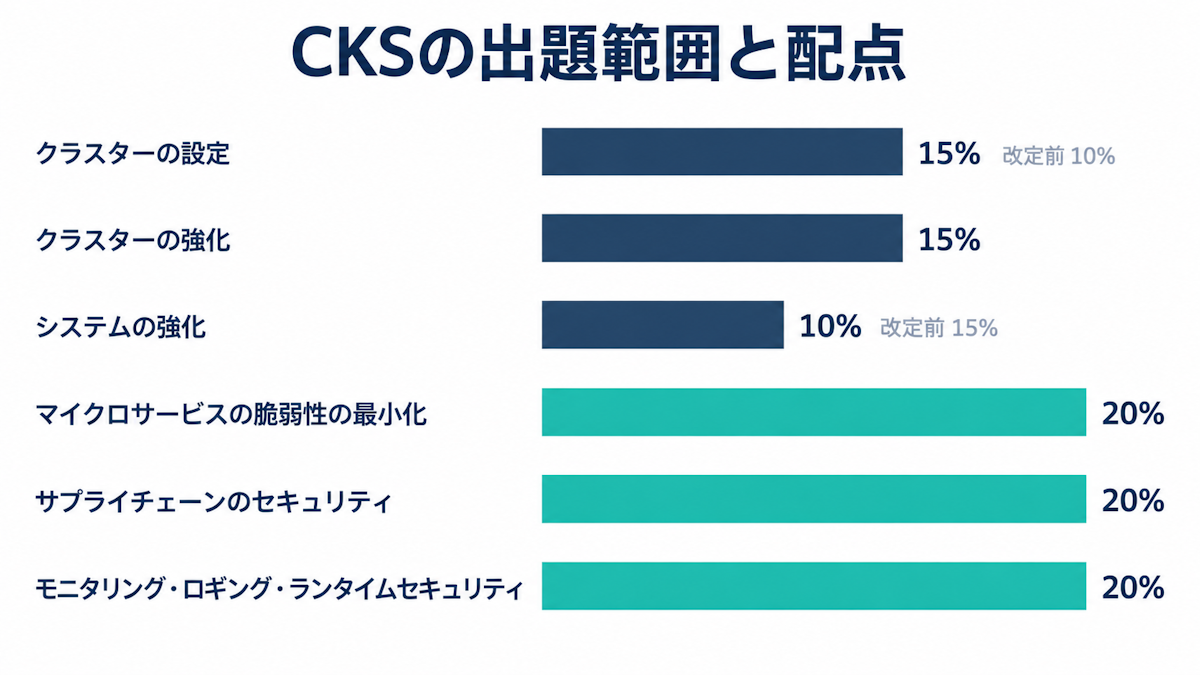
CKS の出題は6領域で、配点の6割を「マイクロサービスの脆弱性の最小化」「サプライチェーンのセキュリティ」「モニタリング、ロギング、ランタイムセキュリティ」の3領域が占めます。領域名の日本語訳は、Linux Foundation の日本語ページに合わせています。
| 領域(配点) | 公式カリキュラムの主な項目 |
|---|---|
| クラスターの設定(15%) | NetworkPolicy によるアクセス制限、CIS ベンチマークでの設定確認、TLS 付き Ingress、ノードのメタデータとエンドポイントの保護、バイナリの検証 |
| クラスターの強化(15%) | RBAC、ServiceAccount の権限の絞り込み、Kubernetes API へのアクセス制限、脆弱性を避けるためのアップグレード |
| システムの強化(10%) | ホスト OS の攻撃対象の削減、最小権限の ID・アクセス管理、外部からのネットワークアクセスの制限、AppArmor・seccomp |
| マイクロサービスの脆弱性の最小化(20%) | Pod Security Standards、Secret の管理、マルチテナントやサンドボックスによる分離、Pod 間通信の暗号化(Cilium、Istio) |
| サプライチェーンのセキュリティ(20%) | ベースイメージの最小化、SBOM・CI/CD・アーティファクトリポジトリの把握、許可レジストリと署名検証、Kubesec・KubeLinter による静的解析 |
| モニタリング、ロギング、ランタイムセキュリティ(20%) | 振る舞い分析による不審な動きの検知、攻撃の段階と攻撃者の特定、実行時のコンテナの不変性、監査ログによるアクセスの監視 |
改定前後のカリキュラムを並べると見える3つの変化
Linux Foundation は、2024年10月15日以降に受験する人から新しい出題範囲を適用すると告知しました。6つの領域名はそのままで、項目の追加・削除と、いくつかの配点の変更が行われています。CNCF の GitHub で公開されている旧版(v1.29)と現行版(v1.34)を編集部で突き合わせると、次の違いがあります。
- 配点の入れ替え:クラスターの設定が10%→15%に上がり、システムの強化が15%→10%に下がりました。
- 追加・具体化された項目:Pod Security Standards、SBOM、KubeLinter・Kubesec といった具体名が入りました。Pod 間通信の暗号化は「mTLS を使う」から「Cilium、Istio」の明記に変わっています。
- 消えた項目:「GUI 要素の利用とアクセスを最小化する」が無くなりました。gVisor・Kata Containers の例示も「サンドボックス化したコンテナなど」という書き方に置き換わっています。
改定直後の版(v1.31)では、Pod 間暗号化の例示は Cilium だけでした。2025年4月8日の改訂で「Cilium、Istio」に変わり、2025年10月30日に GitHub へ追加された現行の「CKS_Curriculum v1.34」もこの記述を引き継いでいます。
注意したいのは、同じリポジトリの cks フォルダにある README の配点表です。2026年10月8日時点で、クラスターの設定10%・システムの強化15%と改定前の数字のまま載っています。公式トレーニングページと v1.34 の PDF はどちらも15%・10%なので、こちらを正として扱ってください。
受験の前提はCKA合格|期限切れのCKAでも受けられる
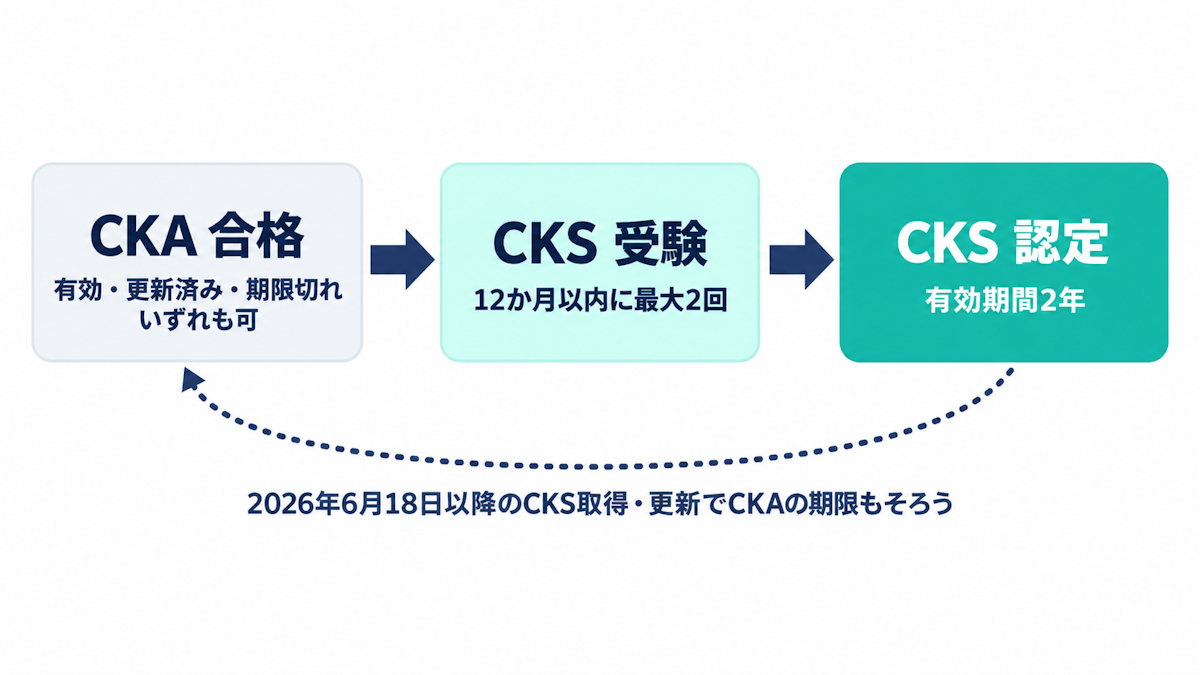
CKS を受けるには、先に CKA に合格している必要があります。ただし CKA が今も有効である必要はありません。2024年10月の告知で、CKA のステータスが「取得済み」「更新済み」「期限切れ」のいずれでも CKS を予約できると明記されました。
| あなたの状況 | CKS を受験できるか | 補足 |
|---|---|---|
| CKA 未合格(CKAD・KCSA のみ保有を含む) | 受験できない | 先に CKA の合格が必要 |
| CKA が有効 | 受験できる | 2026年6月18日以降に CKS を取得すると CKA の期限もそろう |
| CKA が期限切れ | 受験できる | CKA を受け直す必要はない |
CKA の範囲や受験料はCKAとは|難易度と試験概要で整理しています。CKS の公式 FAQ は受験者を「CKA を持つ実務者」と位置づけており、クラスターの操作そのものは問題文で説明されません。
有効期間は2年、更新は再受験で
CKS の認定は2年間有効です。公式 FAQ で3年と書かれているのは、2024年4月1日より前に取得した CKA と CKAD だけで、CKS には当てはまりません。更新は、期限が切れる前に CKS を受け直して合格する方法で、合格日からさらに2年有効になります。
2026年からは、上位の認定を取ると下位の認定も自動で更新される CARE プログラムが動いています。2026年6月18日以降に CKS を取得または更新すると、過去に取った CKA の有効期限が CKS の期限にそろえられます。2026年1月1日以降の CKS 取得・更新では、過去に取った KCSA も更新の対象です。CKA の更新が KCNA にも及ぶため、CKS 1本で最大3つの認定が更新されます。
再受験1回とKiller.shシミュレーター2回が含まれる
購入から12か月の間に、試験を2回まで受けられます。1回目で不合格でも、追加の費用なしでもう1回挑戦できる仕組みです。Killer.sh の試験シミュレーターは2回分で、演習環境は開始から36時間使えます。1回17問で、2回は別の問題セットです。なお CKS-JP の製品ページには「20〜25問・毎回同じ問題」という旧来の説明が残っており、ここでは CKS の製品ページと Killer.sh の FAQ の記載に従っています。
公式 FAQ によると、シミュレーターは「CKS-SINGLE」という登録形態には含まれません。購入画面で、何が含まれる登録かを確かめてから支払うと安心です。
試験環境と参照できるドキュメント|Falcoは可、AppArmor本家は対象外
CKS は自宅や職場の、第三者が入らない静かな個室から受ける試験で、PSI の監視プラットフォーム「Bridge」と専用の PSI Secure Browser を使います。画面に表示されるのはリモートの Linux デスクトップで、その中のターミナルとブラウザで作業します。使えるモニターは1台だけで、仮想マシン上からの受験はできません。
タスクごとに別のホストへSSHする
各タスクの冒頭に、作業するホスト名が示されます。ssh でそのホストに入り、作業を終えたら base というホストへ戻る流れです。ssh を入れ子にして次のホストへ移ることはできません。sudo -i で管理者権限に切り替えられます。
作業用のホストには、k エイリアスと補完つきの kubectl、yq、curl、wget、man が用意されています。一方、base にはこれらのツールが入っていないため、base で kubectl を打っても動きません。ターミナルのコピーは Ctrl+Shift+C、貼り付けは Ctrl+Shift+V です。
ブラウザで開いてよいドキュメント
| 開いてよい(公式の許可リスト) | リストに無いもの(例) |
|---|---|
| Kubernetes ドキュメント(kubernetes.io/docs、日本語訳を含む)・Kubernetes Blog | AppArmor プロジェクト自体のドキュメント |
| Falco・etcd・Cilium・Istio のドキュメント | Trivy のドキュメント |
| bom の CLI リファレンス・NGINX Ingress Controller の設定ドキュメント | 一般の検索エンジン・技術ブログ |
| タスクごとの「Quick Reference」欄に示されるリンク | kubernetes.io の検索結果から外部サイトへ飛ぶこと |
AppArmor と seccomp はカリキュラムに名前がありますが、AppArmor 自体のドキュメントは許可リストにありません。ただし kubernetes.io には AppArmor と seccomp の手順を扱うチュートリアルがあり、こちらは参照できます。ほかに、ターミナルからの man ページや /usr/share 以下の文書も使えます。
CKSの難易度|1タスク平均6〜8分の実技
CKS は、CKA と同じ2時間の実技で、合格ラインは CKA より1ポイント高い67%です。合格率は公表されていませんが、時間の厳しさは数字から読み取れます。2時間を15〜20タスクで割ると、単純平均で1タスク6〜8分です。
この6〜8分で、ホストへの ssh、マニフェストの編集、反映、動作確認までを終える計算です。カリキュラムの AppArmor の項目で練習課題を作るなら、ノードでのプロファイルの読み込みから、Pod の securityContext への指定、起動の確認までを数分で済ませる必要があります。タスクごとの配点は公開されていないため、見慣れないツールで止まったら、飛ばして先に進む判断も得点に効きます。
難しさの正体は3つあります。1つ目は、監査ログの有効化や API へのアクセス制限が kube-apiserver の設定変更を伴うこと。静的 Pod のマニフェストを1文字書き損じるだけで、API サーバーが起動せず kubectl が応答しなくなります。2つ目は、カリキュラムに「攻撃の段階と攻撃者を調べて特定する」項目があり、ログや検知結果を読み解く力まで求められること。3つ目は、Cilium・Istio・bom など CKA の範囲に無いツールを、許可されたドキュメントを頼りにその場で使う必要があることです。
SkillStack には CKS の練習問題集①〜⑤(各60問・選択式)があり、①は無料で解けます。本番の実技の代わりにはなりませんが、各領域の用語や設定項目をどこまで理解しているかを確かめる用途に向いています。具体的な準備の順番はCKS勉強法|合格ロードマップで解説しています。
KCSA・CKA・CKADとの違い
| 認定 | 形式 | 試験時間 | 受験料(試験のみ) | 前提 |
|---|---|---|---|---|
| KCSA | 多肢選択式(オンライン監視付き) | 90分 | $250 | なし |
| CKA | 実技 | 2時間 | $445 | なし |
| CKAD | 実技 | 2時間 | $445 | なし |
| CKS | 実技 | 2時間 | $445 | CKA 合格 |
KCSA は Kubernetes とクラウドネイティブのセキュリティを選択式で問う、CKS より手前の認定です。公式ページは KCSA を、プロフェッショナルレベルへ進みたい人向けの「プレプロフェッショナル」認定と説明しています。セキュリティの用語に不安がある人が KCSA から入る道はありますが、CKS の受験条件ではありません。
CKA・CKAD・CKS・KCNA・KCSA の5つすべてに合格すると、CNCF の「Kubestronaut」の称号が与えられます。条件は5つすべてが期限切れでないことです。特典として、専用ジャケットや、認定試験が50%引きになるクーポン年5枚などが用意されています。5つの中で CKS だけが CKA 合格後にしか受験できないため、取る順番には制約があります。
よくある質問
CKS の試験中に Kubernetes の公式ドキュメントを日本語で読めますか?
読めます。許可リストの Kubernetes ドキュメントには、日本語を含む各言語の翻訳が含まれます。ただし公式は、翻訳版は最新の変更を反映していないことがあるとして、英語版の利用を勧めています。
CKS の結果はいつ分かりますか?
試験は自動で採点され、終了から24時間以内にスコアレポートがメールで届きます。不合格でも、購入から12か月以内であれば、含まれている再受験の1回を使って受け直せます。
受験に使える本人確認書類は何ですか?
氏名・顔写真・署名を含む、有効期限内の政府発行の身分証の原本が必要です(署名の無い生体認証 ID も可)。公式の重要指示には、パスポートや運転免許証に加えて、マイナンバーカードと写真付きの住民基本台帳カードが挙げられています。氏名は、受験前のチェックリストで登録した名前と完全に一致している必要があります。
CKS は CKA と同時に購入できますか?
Linux Foundation には CKA-JP と CKS-JP を組み合わせた試験バンドルの製品ページがあります。ただし同時に買っても、CKS を受けられるのは CKA に合格したあとです。受験資格の期間は12か月なので、CKA の準備期間も含めて計画を立ててください。
まとめ
CKS は、2時間で15〜20のタスクをこなし67%を取る、Kubernetes セキュリティの実技試験です。CKA が期限切れでも受けられ、2026年6月18日以降に合格すれば CKA の期限も一緒にそろいます。範囲が広く見えても、配点の6割はマイクロサービス・サプライチェーン・ランタイムの3領域に集まっています。まずは公式カリキュラムの項目を1行ずつ読み、「手を動かしたことがある」「名前だけ知っている」「知らない」に分けてみてください。仕分けた結果を答え合わせしたいときは、SkillStack の CKS 練習問題集①(選択式・60問・無料)を解くと、分野別の正答率から手薄な領域を数字で確かめられます。
参考サイト
- Linux Foundation「Certified Kubernetes Security Specialist (CKS)」(取得日: 2026年10月8日)
- Linux Foundation「Certified Kubernetes Security Specialist (CKS)」日本語ページ(取得日: 2026年10月8日)
- Linux Foundation「認定Kubernetesセキュリティスペシャリスト (CKS-JP)」(取得日: 2026年10月8日)
- Linux Foundation「Frequently Asked Questions: CKA and CKAD & CKS」(取得日: 2026年10月8日)
- Linux Foundation「Important Instructions: CKS」(取得日: 2026年10月8日)
- Linux Foundation「Certification Resources Allowed」(取得日: 2026年10月8日)
- CNCF「CKS_Curriculum v1.34」(PDF)(取得日: 2026年10月8日)
- CNCF「curriculum / old-versions」(CKS の旧版カリキュラム)(取得日: 2026年10月8日)
- CNCF「curriculum / cks / README.md」(取得日: 2026年10月8日)
- Linux Foundation「Now Updated: CKS Exam」(取得日: 2026年10月8日)
- Linux Foundation「CARE Program」(取得日: 2026年10月8日)
- Killer.sh「FAQ」(取得日: 2026年10月8日)
- Linux Foundation「Kubernetes and Cloud Native Security Associate (KCSA)」(取得日: 2026年10月8日)
- Linux Foundation「Certified Kubernetes Administrator (CKA)」(取得日: 2026年10月8日)
- Linux Foundation「Certified Kubernetes Application Developer (CKAD)」(取得日: 2026年10月8日)
- CNCF「Kubestronaut Program」(取得日: 2026年10月8日)