「CKA のときと同じように、ドキュメントを引きながら解けばいい」——CKS勉強法を調べ始めた人がそう考えるのは自然です。ところが CKS には、本番で開けるドキュメントが用意されていないツールが範囲に入っています。2時間で15〜20タスク、単純平均で1タスク6〜8分。引く所と覚えておく所の区別ができているかどうかが、そのまま時間配分に響きます。
受験の前提は CKA の合格です。そのうえで CKS の勉強は、教材を最初から読むより先に、公式の「許可ドキュメント」の一覧と出題範囲を並べるところから始めます。どこまでを本番で調べ、どこからを手で覚えるかが決まれば、検証クラスターで手を動かす時間の配分も決まります。
この記事を読み終えるころには、6つの領域ごとに「本番で引けるページ」と「覚えておくコマンド」の区別がつきます。週の学習時間から受験時期を逆算する早見表と、付属の Killer.sh シミュレーター2回の使い方、挫折しやすい3つの場面からの立て直し方も分かります。
CKSの勉強法がCKAと違う3つの点
CKS は CKA と同じ2時間の実技試験ですが、勉強のやり方は同じでは足りません。違いは「範囲外のツールが増える」「合格ラインが1ポイント高い」「ドキュメントの無い所がある」の3つです。
1. CKA の範囲に無いツールが並ぶ
公式カリキュラムには、AppArmor・seccomp・Cilium・Istio・Kubesec・KubeLinter といった名前が並びます。SBOM、Pod Security Standards、監査ログも範囲です。どれも CKA の範囲には無く、初めて触る人も多いはずです。試験の全体像と配点はCKSとは|難易度・合格ライン・受験料で整理しています。
2. 合格ラインは67%で、時間はCKAと同じ
公式 FAQ によると、合格ラインは CKA・CKAD の66%に対し、CKS は67%です。2時間で15〜20タスクなので、単純平均で1タスク6〜8分。タスクごとの配点や難しさは同じではありませんが、ドキュメントを読みながら初めて設定する時間がほとんど残らない点は変わりません。
3. 本番で開けるドキュメントに偏りがある
公式の許可リストには、Kubernetes・Falco・etcd・Cilium・Istio・bom などのドキュメントが並びます。一方で、AppArmor 自体のドキュメントや、Kubesec・KubeLinter のドキュメントはリストにありません。これらは kubernetes.io のチュートリアルやコマンドのヘルプで補うか、事前に手で覚えておく必要があります。
やることが見えてくるほど、「検証も演習も、どこまで進んだのか分からなくなる」という不安が出てきます。CKS の勉強で崩れやすいのは知識よりも、6つの領域の進み具合を見失うことです。次の章で、やることを5つのステップに分けます。

CKS合格までの5ステップ
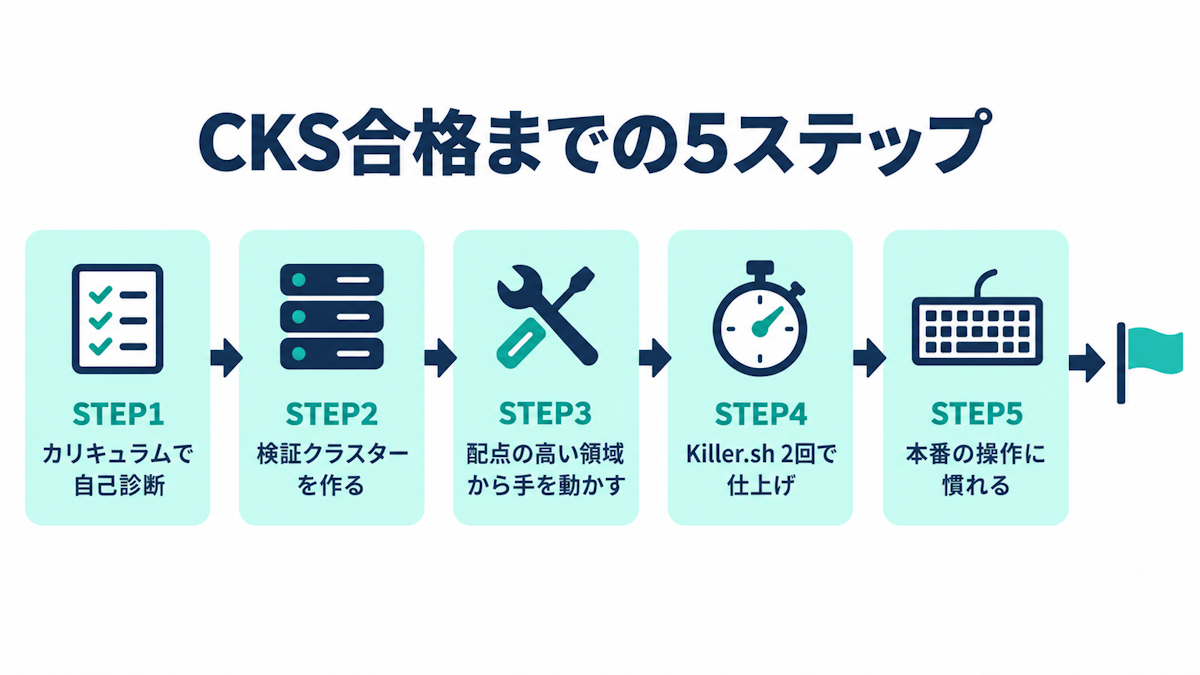
勉強の順番は「カリキュラムで自己診断→検証クラスターづくり→配点の高い領域から手を動かす→Killer.sh で仕上げ→本番の操作に慣れる」です。教材を1章目から順に読むより、範囲と自分の穴を先に知るところから始めます。
STEP1:公式カリキュラムで自己診断する(1日)
公式カリキュラムの項目は、6領域で合わせて26行です。1行ずつ「自分の手で設定したことがある」○、「名前は知っている」△、「知らない」×を付けてください。配点20%の3領域(マイクロサービス・サプライチェーン・ランタイム)に×が多い人ほど、勉強時間は長めに見積もります。なお CNCF の GitHub にある cks フォルダの README は、2026年10月8日時点で改定前の配点(クラスターの設定10%・システムの強化15%)のままです。配点は公式トレーニングページと v1.34 の PDF(15%・10%)を基準にしてください。
用語の理解度をざっと測りたいときは、SkillStack の CKS 練習問題集(選択式・各60問、①は無料)を使う手もあります。選択式なので実技の練習にはなりませんが、△と×の判定を答え合わせするには十分です。
STEP2:自分専用の検証クラスターを作る(1〜2日)
壊してもよいクラスターを、仮想マシンで用意します。コントロールプレーン1台とワーカー1台の kubeadm 構成にしておくと、kube-apiserver の静的 Pod マニフェストや、ノード上の AppArmor・seccomp を本番に近い形で触れます。2026年10月8日時点で、本番の試験環境は Kubernetes v1.35 です。
STEP3:配点の高い領域から「設定→壊す→直す」を回す(全体の約6割)
1つの項目を設定したら、わざと誤った値を入れて、どこに何のエラーが出るかを確かめます。たとえば監査ログなら、監査ポリシーのファイルを用意し、kube-apiserver のマニフェストにフラグとボリュームを足します。書き損じて API サーバーが起動しない状態を一度経験しておくと、本番で慌てずに済みます。
進める順番は、配点20%の3領域を先に、10%のシステムの強化を後にするのが基本です。ただし AppArmor と seccomp は覚える量が多いので、システムの強化は「配点は低いが練習回数は多め」に扱います。
STEP4:Killer.sh の2回を時期をずらして使う(2〜3週間)
通常の CKS の受験登録には、Killer.sh のシミュレーターが2回分付いています(公式 FAQ によると「CKS-SINGLE」という登録形態は対象外)。演習環境は開始から36時間使え、1回17問で、2回は別の問題セットです。Killer.sh の FAQ によると、36時間の間は環境をリセットして最初から解き直せます。36時間を過ぎても問題と解説は読めますが、操作できる環境は使えなくなります。
おすすめは、受験の3週間前に1回目を開き、時間を計って解いたあと、残りの時間で解説を読みながら全問を解き直す使い方です。そこで見つけた弱点を2週間で埋め、受験の1週間前に2回目で仕上がりを確かめます。2回とも早い時期に使い切ると、直前の仕上がり確認に使える未使用の演習環境が残りません。
STEP5:本番の操作に慣れる(受験前の1週間)
本番では、タスクごとに指定されたホストへ ssh し、終わったら base というホストへ戻ります。ssh の入れ子はできず、base には kubectl が入っていません。ターミナルの貼り付けは Ctrl+Shift+V、vim では INSERT キーが使えないため i で挿入モードに入ります。こうした操作の癖は、Killer.sh の2回目で本番と同じ手順をなぞって体に入れておきます。
本番で引けるドキュメントと覚えておく所|6領域の対応表
CKS の勉強時間を減らす一番の近道は、本番で調べられる所を覚えないことです。逆に、固定の許可サイトに専用ドキュメントが無いツールは、タスクの Quick Reference や man、--help で補える場合があるとはいえ、検索せずに手が動く状態まで練習しておくのが安全です。公式の許可リストと出題範囲を、編集部で領域ごとに対応させました。
| 領域(配点) | 本番で引ける許可ドキュメント | 事前に覚えておく所 |
|---|---|---|
| クラスターの設定(15%) | kubernetes.io(NetworkPolicy、Ingress の TLS)、NGINX Ingress Controller の設定ドキュメント | CIS ベンチマークのチェックツールの出力の読み方、sha512sum などによるバイナリの検証手順 |
| クラスターの強化(15%) | kubernetes.io(RBAC、ServiceAccount、API へのアクセス制御) | kubectl create role / rolebinding の書き方、kubectl auth can-i での確認 |
| システムの強化(10%) | kubernetes.io の AppArmor・seccomp のチュートリアル | apparmor_parser でのプロファイルの読み込み、aa-status での確認、seccomp プロファイルの置き場所(AppArmor 自体のドキュメントは許可リストに無い) |
| マイクロサービスの脆弱性の最小化(20%) | kubernetes.io(Pod Security Standards、Secret の暗号化、RuntimeClass)、etcd・Cilium・Istio のドキュメント | 名前空間に付ける pod-security.kubernetes.io のラベル、securityContext の主な項目 |
| サプライチェーンのセキュリティ(20%) | bom の CLI リファレンス、kubernetes.io(アドミッションコントローラー) | Kubesec・KubeLinter など静的解析ツールの基本の使い方(専用ドキュメントは固定の許可リストに無く、Quick Reference や --help で補う) |
| モニタリング、ロギング、ランタイムセキュリティ(20%) | Falco のドキュメント、kubernetes.io(監査ログ、readOnlyRootFilesystem) | Falco の出力から該当コンテナを特定する流れ、kube-apiserver に監査ログのフラグを足す手順 |
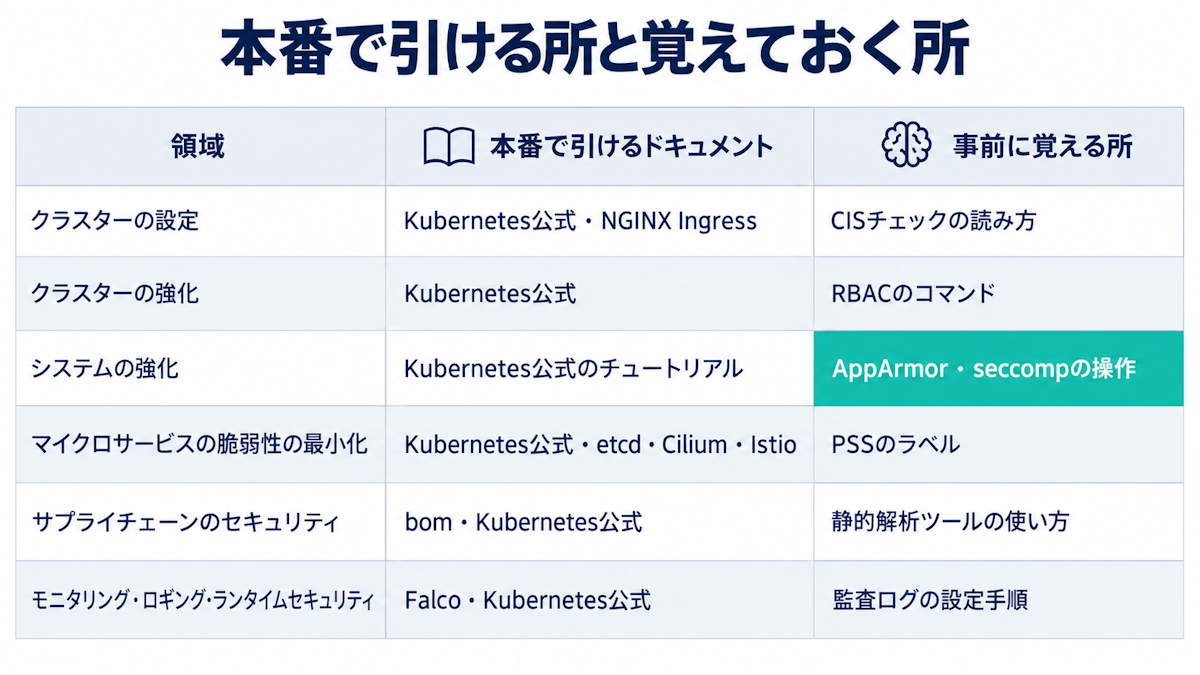
表の右列は、許可リストと出題範囲から編集部が整理した目安で、本番で出るタスクを示すものではありません。この表で一番手間がかかるのが、システムの強化です。配点は10%と最も低いのに、AppArmor はノード側の操作と Pod 側の指定の両方を覚える必要があります。kubernetes.io のチュートリアルは開けますが、apparmor_parser などノード側のコマンドまで毎回読みに行く時間はありません。
本番では、各タスクの「Quick Reference」欄に、そのタスクで役立つドキュメントへのリンクが示されることがあります。また、kubernetes.io の検索機能は使えますが、検索結果から外部サイトへ飛ぶことは禁止です。勉強中から kubernetes.io の中だけで目的のページにたどり着く練習をしておくと、本番の数分を節約できます。
勉強時間は週の学習量から逆算する|受験時期の早見表
CKS の勉強期間は、「何か月かかるか」ではなく「週に何時間取れるか」から決めます。公式は学習時間の目安を示していないため、ここでは CKA に合格済みの人の総学習時間を、編集部の仮置きで60〜120時間とします。
必要な週数 = 想定学習時間(60〜120時間)÷ 週あたりの学習時間
| 週あたりの学習時間 | 1日の配分例 | 60〜120時間を消化する期間 | 10月中旬に始めた場合の受験時期 |
|---|---|---|---|
| 週5時間 | 平日各30分+休日各1時間15分 | 12〜24週 | 2027年1月上旬〜4月上旬ごろ |
| 週8時間 | 平日各1時間+休日各1.5時間 | 8〜15週 | 2026年12月上旬〜2027年1月下旬ごろ |
| 週12時間 | 平日各1.5時間+休日各2.25時間 | 5〜10週 | 2026年11月中旬〜12月下旬ごろ |
| 週20時間 | 平日各2時間+休日各5時間 | 3〜6週 | 2026年11月上旬〜下旬ごろ |
※ 60〜120時間は、CKA 合格からあまり間が空いておらず、kubectl の操作に不安がない人を前提にした編集部の仮置きです。業務でクラスターのセキュリティ設定を担当している人は下限側、CKA から1年以上離れている人や Linux のセキュリティ機能に初めて触れる人は上限側で計算してください。合格に必要な時間を保証するものではありません。
CKA の操作感が抜けている人は、先にCKAの勉強法の演習で手を慣らしてから戻ると、STEP3 の進みが早くなります。受験登録の受験資格は購入から12か月なので、早見表で出した受験時期の2〜3か月前に購入すれば、再受験の1回分まで期間内に収まります。
もう1つ、試験環境の Kubernetes は、新しいマイナーバージョンのリリースからおおむね4〜8週間で更新されると公式 FAQ は説明しています。勉強期間が数か月に及ぶ人は、受験の直前に公式ページで最新のバージョンを確認しておきましょう。
挫折する人はどこでつまずくか|3つの失敗パターンと立て直し方
CKS の勉強が崩れる代表的な場面は3つです。5つのステップを進める途中で出会いやすい順に、落とし穴の位置と立て直し方を並べます。
失敗1:kube-apiserver を壊して、戻し方が分からなくなる
監査ログやアドミッションコントローラーの設定では、kube-apiserver の静的 Pod マニフェストを直接書き換えます。書き損じると API サーバーが起動せず、kubectl も使えません。立て直し方は、編集の前に必ずマニフェストを別の場所へコピーしておき、起動しないときはコンテナランタイムのログで原因を確かめる手順を決めておくことです。マニフェストのコピーは、/etc/kubernetes/manifests の外に置きます。
失敗2:Falco のルールを書き込むことに時間を使いすぎる
Falco は機能が多く、独自ルールの書き方を深掘りし始めると数週間が過ぎます。ところが Falco のドキュメントは本番でも開けます。立て直し方は、ルールの文法を覚え込むのをやめ、「出力の行からコンテナと Pod を特定する」「既存ルールの出力形式を変える」といった、短時間で終わる操作に練習を絞ることです。
失敗3:Killer.sh を早い時期に2回とも使い切る
勉強を始めてすぐにシミュレーターを開き、2回とも解いてしまうと、仕上がりを確かめる素材が残りません。立て直し方は、残っている教材の演習と自分の検証クラスターで、時間を計った通し練習を作ることです。STEP1 の○△×の表で×が残っている項目から、1項目6〜8分の制限で解く練習を並べてください。
よくある質問
CKS は独学で合格を目指せますか?
出題範囲と許可ドキュメントが公開され、通常の受験登録には Killer.sh のシミュレーター2回が付くため、独学で目指せる試験です。分かれ目は、壊してもよい検証クラスターを自分で用意できるかどうかです。体系的に学びたい人向けに、Linux Foundation は CKS 対策の e ラーニング「Kubernetes Security Essentials(LFS260)」を用意しています。
KCSA を先に受けるべきですか?
KCSA は任意で、CKS の受験条件ではありません(前提条件は CKA の合格です)。KCSA は90分の選択式試験で、Kubernetes とクラウドネイティブのセキュリティの基礎を問います。セキュリティの用語に不安がある人が知識の整理のために受ける道はありますが、CKA に合格済みなら CKS の勉強に直接進んでも問題ありません。
試験中に問題文を英語と日本語で切り替えられますか?
切り替えられます。公式 FAQ によると、CKS の問題は英語・簡体字中国語・日本語で提供され、試験コンソールの言語メニューから試験中に切り替えられます。訳語で意味が取りにくいときに英語の原文を確かめる使い方ができます。
Killer.sh の点数が低くても受験してよいですか?
Killer.sh の FAQ は、シミュレーターのスコアを本番の得点の目安として使わないよう説明しており、割合の表示もしていません。点数そのものより、時間内に手が止まった問題がどの領域に集中しているかを見て、そこを埋めてから受験するのが現実的です。
まとめ
CKS の勉強で大事なのは、範囲の広さに押されて全部を覚えようとしないことです。Falco や Cilium のように本番で引けるものは引き方を、AppArmor のノード側の操作や静的解析ツールのように専用ドキュメントが無いものは手順そのものを覚える。この線引きができれば、1タスク6〜8分の時間配分も見えてきます。今日のうちに公式カリキュラムの26行に○△×を付け、早見表で自分の受験時期を出してみてください。securityContext の項目名や Pod Security Standards のラベルのように、一度覚えてもすぐ抜ける知識は、SkillStack で間違えた問題を間隔をあけて出し直す復習に任せておくと、検証クラスターでの練習に時間を回せます。
参考サイト
- Linux Foundation「Certified Kubernetes Security Specialist (CKS)」(取得日: 2026年10月8日)
- CNCF「CKS_Curriculum v1.34」(PDF)(取得日: 2026年10月8日)
- Linux Foundation「Frequently Asked Questions: CKA and CKAD & CKS」(取得日: 2026年10月8日)
- Linux Foundation「Important Instructions: CKS」(取得日: 2026年10月8日)
- Linux Foundation「Certification Resources Allowed」(取得日: 2026年10月8日)
- Killer.sh「FAQ」(取得日: 2026年10月8日)
- Kubernetes「Restrict a Container's Access to Resources with AppArmor」(取得日: 2026年10月8日)
- Kubernetes「Restrict a Container's Syscalls with seccomp」(取得日: 2026年10月8日)
- Linux Foundation「Kubernetes and Cloud Native Security Associate (KCSA)」(取得日: 2026年10月8日)